KI-Phishing & Deepfakes: Warum klassische Firewalls und VPNs nicht mehr reichen
Generative KI macht Phishing-Mails und gefälschte Anrufe täuschend echt, und klassische VPN-Zugänge werden zum bevorzugten Einfallstor. Wie Zero Trust und starke Identitäten Ihr Unternehmen schützen, erklären wir verständlich und ohne Fachchinesisch.
 e7n Redaktion21. Oktober 2026 5 Min. Lesezeit
 KI-generiert
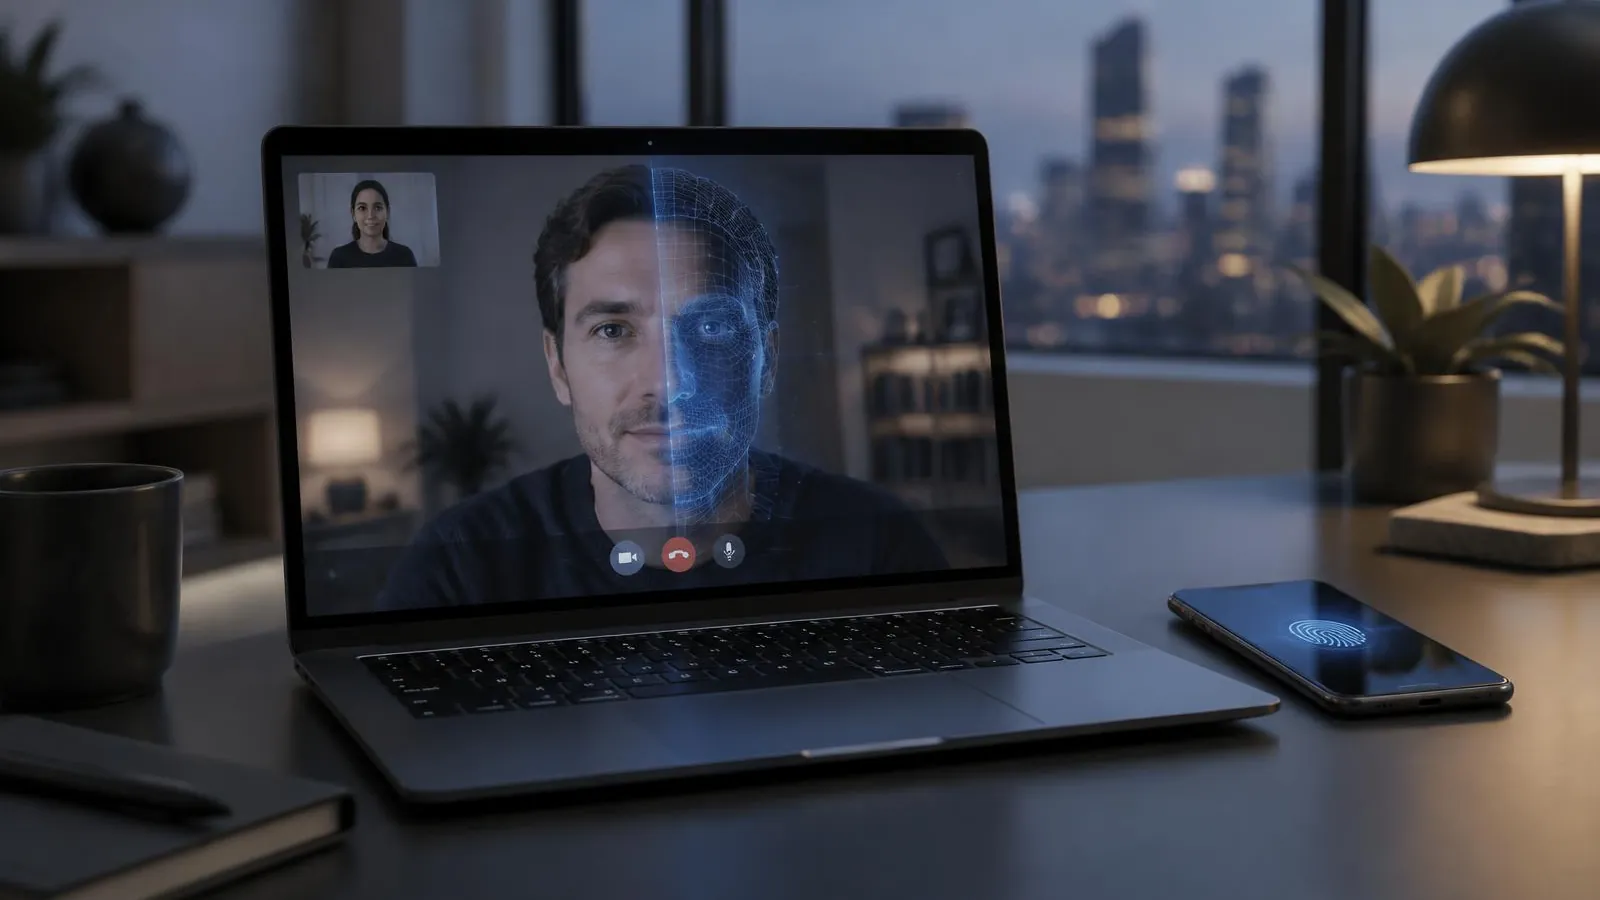
Die Mail kommt scheinbar von der Geschäftsführung. Der Ton passt, die Signatur stimmt, sogar der interne Projektname ist korrekt. Wenige Minuten später folgt ein kurzer Videoanruf: vertrautes Gesicht, vertraute Stimme. Die Bitte lautet, noch vor Feierabend eine dringende Überweisung freizugeben. Was vor wenigen Jahren nach Science-Fiction klang, gehört heute zum Werkzeugkasten von Cyberkriminellen.
Was sich durch KI verändert hat
Früher verrieten sich Phishing-Mails durch holprige Sprache, falsche Umlaute und offensichtliche Fehler. Generative KI hat diese Warnzeichen fast vollständig beseitigt. Angreifer erstellen heute in Sekunden fehlerfreie, persönlich zugeschnittene Nachrichten in jeder Sprache und in großer Zahl.
- Perfekte Texte: Mails wirken sprachlich einwandfrei und greifen echte Details aus Ihrem Unternehmen auf, die öffentlich im Netz zu finden sind.
- Gefälschte Stimmen: Wenige Sekunden Tonmaterial aus einem Video oder einer Sprachnachricht reichen, um eine Stimme glaubwürdig nachzuahmen.
- Deepfake-Videos: Auch Gesichter lassen sich in Videoanrufen in Echtzeit imitieren. Der vermeintliche Chef im Call ist dann eine Fälschung.
- Masse und Tempo: Was früher Handarbeit war, läuft heute automatisiert. Angriffe werden häufiger, gezielter und schwerer zu erkennen.
Die wichtigste Erkenntnis: Ihr Team kann nicht mehr allein am Aussehen einer Nachricht erkennen, ob sie echt ist. Schutz muss deshalb technisch verankert sein.
Warum Firewall und VPN allein nicht mehr reichen
Viele Unternehmen setzen seit Jahren auf ein bewährtes Prinzip: eine starke Firewall nach außen und ein VPN-Zugang für das Arbeiten von unterwegs oder im Homeoffice. Dieses Modell gleicht einer Burg mit Mauer und Zugbrücke. Wer einmal drinnen ist, darf sich weitgehend frei bewegen.
Genau hier liegt das Problem. Gelingt es Angreifern, über eine täuschend echte Phishing-Mail ein Passwort zu erbeuten, öffnet ihnen der VPN-Zugang die Tür ins gesamte Firmennetz. Hinzu kommt: Veraltete oder nicht aktualisierte VPN-Systeme sind selbst ein beliebtes Ziel und werden gezielt nach Sicherheitslücken abgesucht.
- Ein einziges gestohlenes Passwort kann reichen, um ins Netzwerk zu gelangen.
- Innerhalb des Netzes fehlen oft Grenzen zwischen Abteilungen, Servern und Daten.
- Hybrides Arbeiten mit vielen Geräten an vielen Orten macht die klassische Mauer löchrig.
Zero Trust einfach erklärt
Zero Trust bedeutet übersetzt „null Vertrauen“ und folgt einem einfachen Grundsatz: Niemand erhält automatisch Zugriff, nur weil er sich im Firmennetz befindet. Jeder Zugriff wird geprüft, und zwar jedes Mal. Dabei spielt es keine Rolle, ob die Anfrage aus dem Büro, dem Homeoffice oder dem Hotel-WLAN kommt.
Statt einer großen Burg mit einer Zugbrücke entstehen viele kleine, gesicherte Räume. Wer auf die Buchhaltung zugreifen möchte, braucht genau dafür eine Berechtigung, und das Gerät muss nachweislich sicher sein. Selbst wenn ein Zugang einmal kompromittiert wird, bleibt der Schaden begrenzt.
Identität prüfen
Jeder Zugriff beginnt mit der Frage, wer sich anmeldet. Starke Anmeldeverfahren stellen sicher, dass es wirklich die berechtigte Person ist.
Gerät prüfen
Nur aktuelle, geschützte und bekannte Geräte erhalten Zugang zu Unternehmensdaten.
Minimal berechtigen
Mitarbeitende sehen nur die Anwendungen und Daten, die sie für ihre Arbeit tatsächlich benötigen.
Laufend überwachen
Ungewöhnliches Verhalten fällt sofort auf, etwa eine Anmeldung zu ungewohnter Zeit aus einem anderen Land.
MFA: Der wirksamste erste Schritt
Die Mehrfaktor-Authentifizierung, kurz MFA, ist das Herzstück des Identitätsschutzes. Neben dem Passwort braucht es einen zweiten Nachweis, etwa eine Bestätigung auf dem Smartphone, einen Fingerabdruck oder einen Sicherheitsschlüssel. Ein erbeutetes Passwort allein ist damit wertlos.
Entscheidend ist die richtige Umsetzung. Einfache SMS-Codes lassen sich abfangen, und Angreifer versuchen zunehmend, Mitarbeitende mit einer Flut an Bestätigungsanfragen zu einem unüberlegten Klick zu verleiten. Moderne, phishingresistente Verfahren wie Passkeys oder Sicherheitsschlüssel schließen diese Lücken.
Mit MFA lässt sich ein Großteil der Angriffe auf Benutzerkonten abwehren. Kaum eine Maßnahme bringt mit so wenig Aufwand so viel Sicherheit.
Was Sie als Entscheider jetzt tun können
Sie müssen kein IT-Experte sein, um die richtigen Weichen zu stellen. Diese Fragen helfen Ihnen, den Stand in Ihrem Unternehmen einzuschätzen:
- Ist MFA für alle Konten aktiv, insbesondere für E-Mail, Fernzugriff und Administratoren?
- Wissen Sie, welche Geräte auf Ihre Unternehmensdaten zugreifen?
- Haben Ihre Mitarbeitenden nur die Rechte, die sie wirklich benötigen?
- Gibt es für Zahlungsanweisungen einen zweiten, unabhängigen Freigabeweg, etwa einen Rückruf unter bekannter Nummer?
- Wird Ihr VPN regelmäßig aktualisiert, oder lässt es sich durch eine moderne Zugangslösung ersetzen?
- Wurde Ihr Team in den letzten zwölf Monaten zu KI-Phishing und Deepfakes geschult?
So unterstützt Sie e7n
Wir planen, bauen und betreuen IT-Infrastrukturen, die hybrides Arbeiten ermöglichen, ohne offene Scheunentore zu hinterlassen. Dabei verbinden wir moderne Netzwerksicherheit mit einem klaren Blick auf die Abläufe in Ihrem Unternehmen.
Sicherheitscheck
Wir prüfen Ihre Firewall, Ihre Fernzugänge und Ihre Benutzerkonten und zeigen verständlich, wo Handlungsbedarf besteht.
Sicherer Fernzugriff
Wir ersetzen pauschale VPN-Zugänge durch Zugriffe, die je Anwendung, Person und Gerät geprüft werden.
Identitätsschutz
Wir führen MFA und moderne Anmeldeverfahren ein, so einfach, dass Ihr Team sie gerne nutzt.
Alles aus einer Hand
Netzwerk, Firewall, Endgeräte und die Schulung Ihres Teams über die e7n Akademie, mit einem festen Ansprechpartner.
Gerade kleine und mittlere Unternehmen profitieren davon, Sicherheit nicht als einmaliges Projekt, sondern als laufenden Prozess zu verstehen. Wir begleiten Sie dabei persönlich, aus der Region und mit eigenem Rechenzentrum in Düsseldorf.
Schließen Sie die Scheunentore in Ihrer IT.
Schreiben Sie uns kurz, wie Ihr Team heute arbeitet. Wir melden uns persönlich und zeigen Ihnen, wie sicheres hybrides Arbeiten in Ihrem Unternehmen aussieht.
- Persönlicher Ansprechpartner aus NRW
- Verständliche Einschätzung Ihrer Zugänge
- MFA und Zero Trust ohne Fachchinesisch
- Betreuung von Netzwerk bis Endgerät
Kontaktanfrage
Wir sind gleich bei Ihnen
Das könnte Sie auch interessieren
Weitere Beiträge aus unserem Systemhaus, kurz und verständlich erklärt.
 KI-generiert
Wenn die Cloud wackelt: Warum eigene E-Mail-Infrastruktur jetzt zählt
Der jüngste großflächige Ausfall bei Microsoft 365 hat gezeigt, wie verletzlich zentrale Cloud-Dienste sind. Mit e7n Mail Pro behalten Sie Ihre Kommunikation in eigener Hand: stabil, DSGVO-konform und betrieben in Deutschland.
Weiterlesen KI-generiert
Businesses in ChatGPT: Warum Sie Ihr Unternehmen jetzt im ChatGPT Business Hub beanspruchen sollten
OpenAI hat am 10. November 2026 „Businesses in ChatGPT“ als Beta gestartet. Über den neuen ChatGPT Business Hub pflegen Unternehmen ihr Profil wie bei Google, nur direkt für KI-Suchen. Was jetzt zu tun ist und welche Vorteile das bringt.
Weiterlesen KI-generiert
Was Unternehmenswebsites in Zukunft wirklich leisten müssen: Warum professionell erstellt mehr bringt als selbst gebaut
Website-Baukasten und KI-Generatoren versprechen eine fertige Firmenwebsite in wenigen Minuten. Doch Kunden suchen heute über ChatGPT, Google AI und Perplexity. Wir zeigen, was eine zukunftsfähige Unternehmenswebsite leisten muss und wie sie mit elia.KI zum digitalen Vertriebsmitarbeiter wird.
Weiterlesen